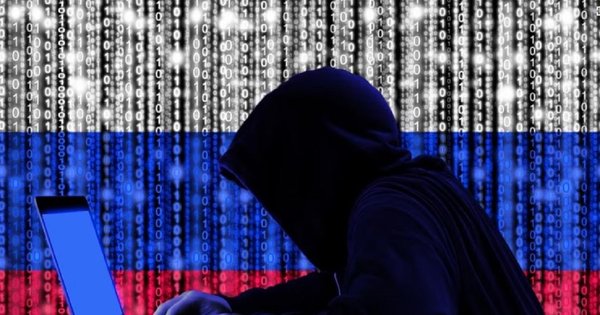
Ruski hekerji in obveščevalne agencije dodajajo zlonamerno kodo v hekersko programsko opremo, ki je dana na torrent trackerje. O tem Poročali Državna služba za posebno komuniciranje in varovanje informacij Ukrajine.
Na oddelku so povedali, da v številnih posovjetskih državah sistemski administratorji še vedno uporabljajo nelicensijone programe (tudi operacijske sisteme) v institucijah in podjetjih različnih oblik lastništva. Distribuirajo se z uporabo torrent sledilnikov. Hekerji namestitvene datoteke postavijo v prost dostop na torrent sledilnike. Če so take datoteke prenesene in nameščene v računalnik, hekerji pridobijo dostop do njegove vsebine in lahko ostanejo nevidni še dolgo časa.
“To aktivno uporabljajo napadalci, tudi ruske posebne službe, ki v hekano programsko opremo dodajo zlonamerno kodo,” so dejali.
Dejansko, z namestitvijo vdrl program iz hudournik, uporabniki zagotavljajo ruskih obveščevalnih agencij z dostopom do vsebine.
“Uporaba vdora operacijskega sistema je še posebej nevarna, saj imajo v tem primeru napadalci popoln administrativni dostop do računalnika, na katerega je nameščen,” je poudarila državna posebna komunikacijska služba.
Običajni ukrajinski uporabniki so ogroženi tudi z namestitvijo nelicensed programske opreme iz neuradnih virov, hudournik predvsem.
Dodajamo, da je prej Microsoft napovedal nov možni val napadov ruskih hekerjev. Strokovnjaki pravijo, da se hekerske skupine pripravljajo na kibernetske napade od januarja 2023.